> ## Documentation Index
> Fetch the complete documentation index at: https://docs.agentify.jp/llms.txt
> Use this file to discover all available pages before exploring further.

# 権限管理

<CardGroup cols={3}>
  <Card title="メニュー権限" icon="bars">
    ユーザーがページ内の特定の機能を「閲覧・編集・無効化」できるかを制御します。
  </Card>

  <Card title="データ権限" icon="database">
    他のユーザーや組織がアップロードした**エージェント・ナレッジベース・ツール**を閲覧・使用できるかを制御します。
  </Card>

  <Card title="ロール権限" icon="user-tag">
    ロールには特定のメニュー権限とデータ権限が含まれます。管理者または上位権限を持つユーザーが、アカウントにロールを割り当てることで、ユーザーの権限範囲を管理可能です。
  </Card>
</CardGroup>

**権限の管理:**

* エージェントやナレッジベースの作成可否は、メニュー権限により決定されます。
* 組織構造が明確な企業や部門別の役割が決まっている場合、ロールを定義することで一括管理が可能です。

**権限の付与:**

* エージェントの使用可否、および使用可能なエージェントは、メインアカウントがサブアカウントに対して付与する権限によって決定されます。

### 権限詳細一覧

<AccordionGroup>
  <Accordion title="エージェント一覧">
    * **操作権限**: 全選択・閲覧
    * **データ権限**: 全部
  </Accordion>

  <Accordion title="Myエージェント">
    * **操作権限**: 全選択・作成・編集・削除・公開・非公開・配信
    * **データ権限**: Myエージェントのみ
  </Accordion>

  <Accordion title="ナレッジベース">
    * **操作権限**: 全選択・閲覧・作成・編集・削除
  </Accordion>

  <Accordion title="ツール（カスタムツール）">
    * **操作権限**: 全選択・閲覧・作成・削除・公開・非公開・クローリングツール
  </Accordion>

  <Accordion title="システム管理">
    * **アカウント管理**: 全選択・閲覧・編集・削除
    * **ロール管理**: 全選択・閲覧・編集・削除
    * **組織管理**: 全選択・閲覧・編集・削除
    * **テナント管理**: 全選択・閲覧・作成・編集・削除
  </Accordion>

  <Accordion title="エージェント管理">
    * **エージェント管理**: 全選択・閲覧
    * **使用量管理**: 全選択・閲覧
  </Accordion>
</AccordionGroup>

## 初期設定

<Steps>
  <Step title="デフォルトアカウント">
    システムは、企業向けに root アカウントを自動作成し、デフォルトで「スーパー管理者」ロールを付与します。
  </Step>

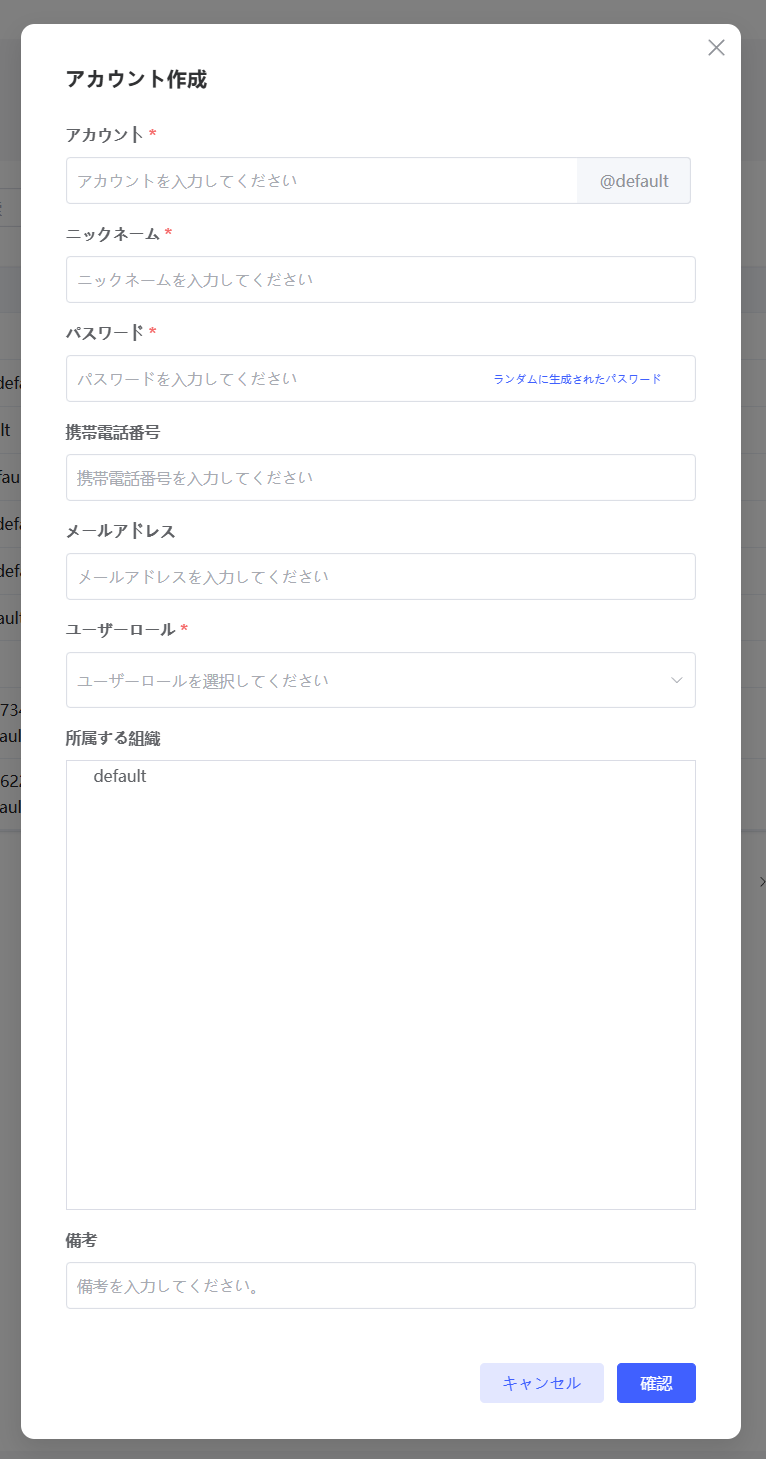
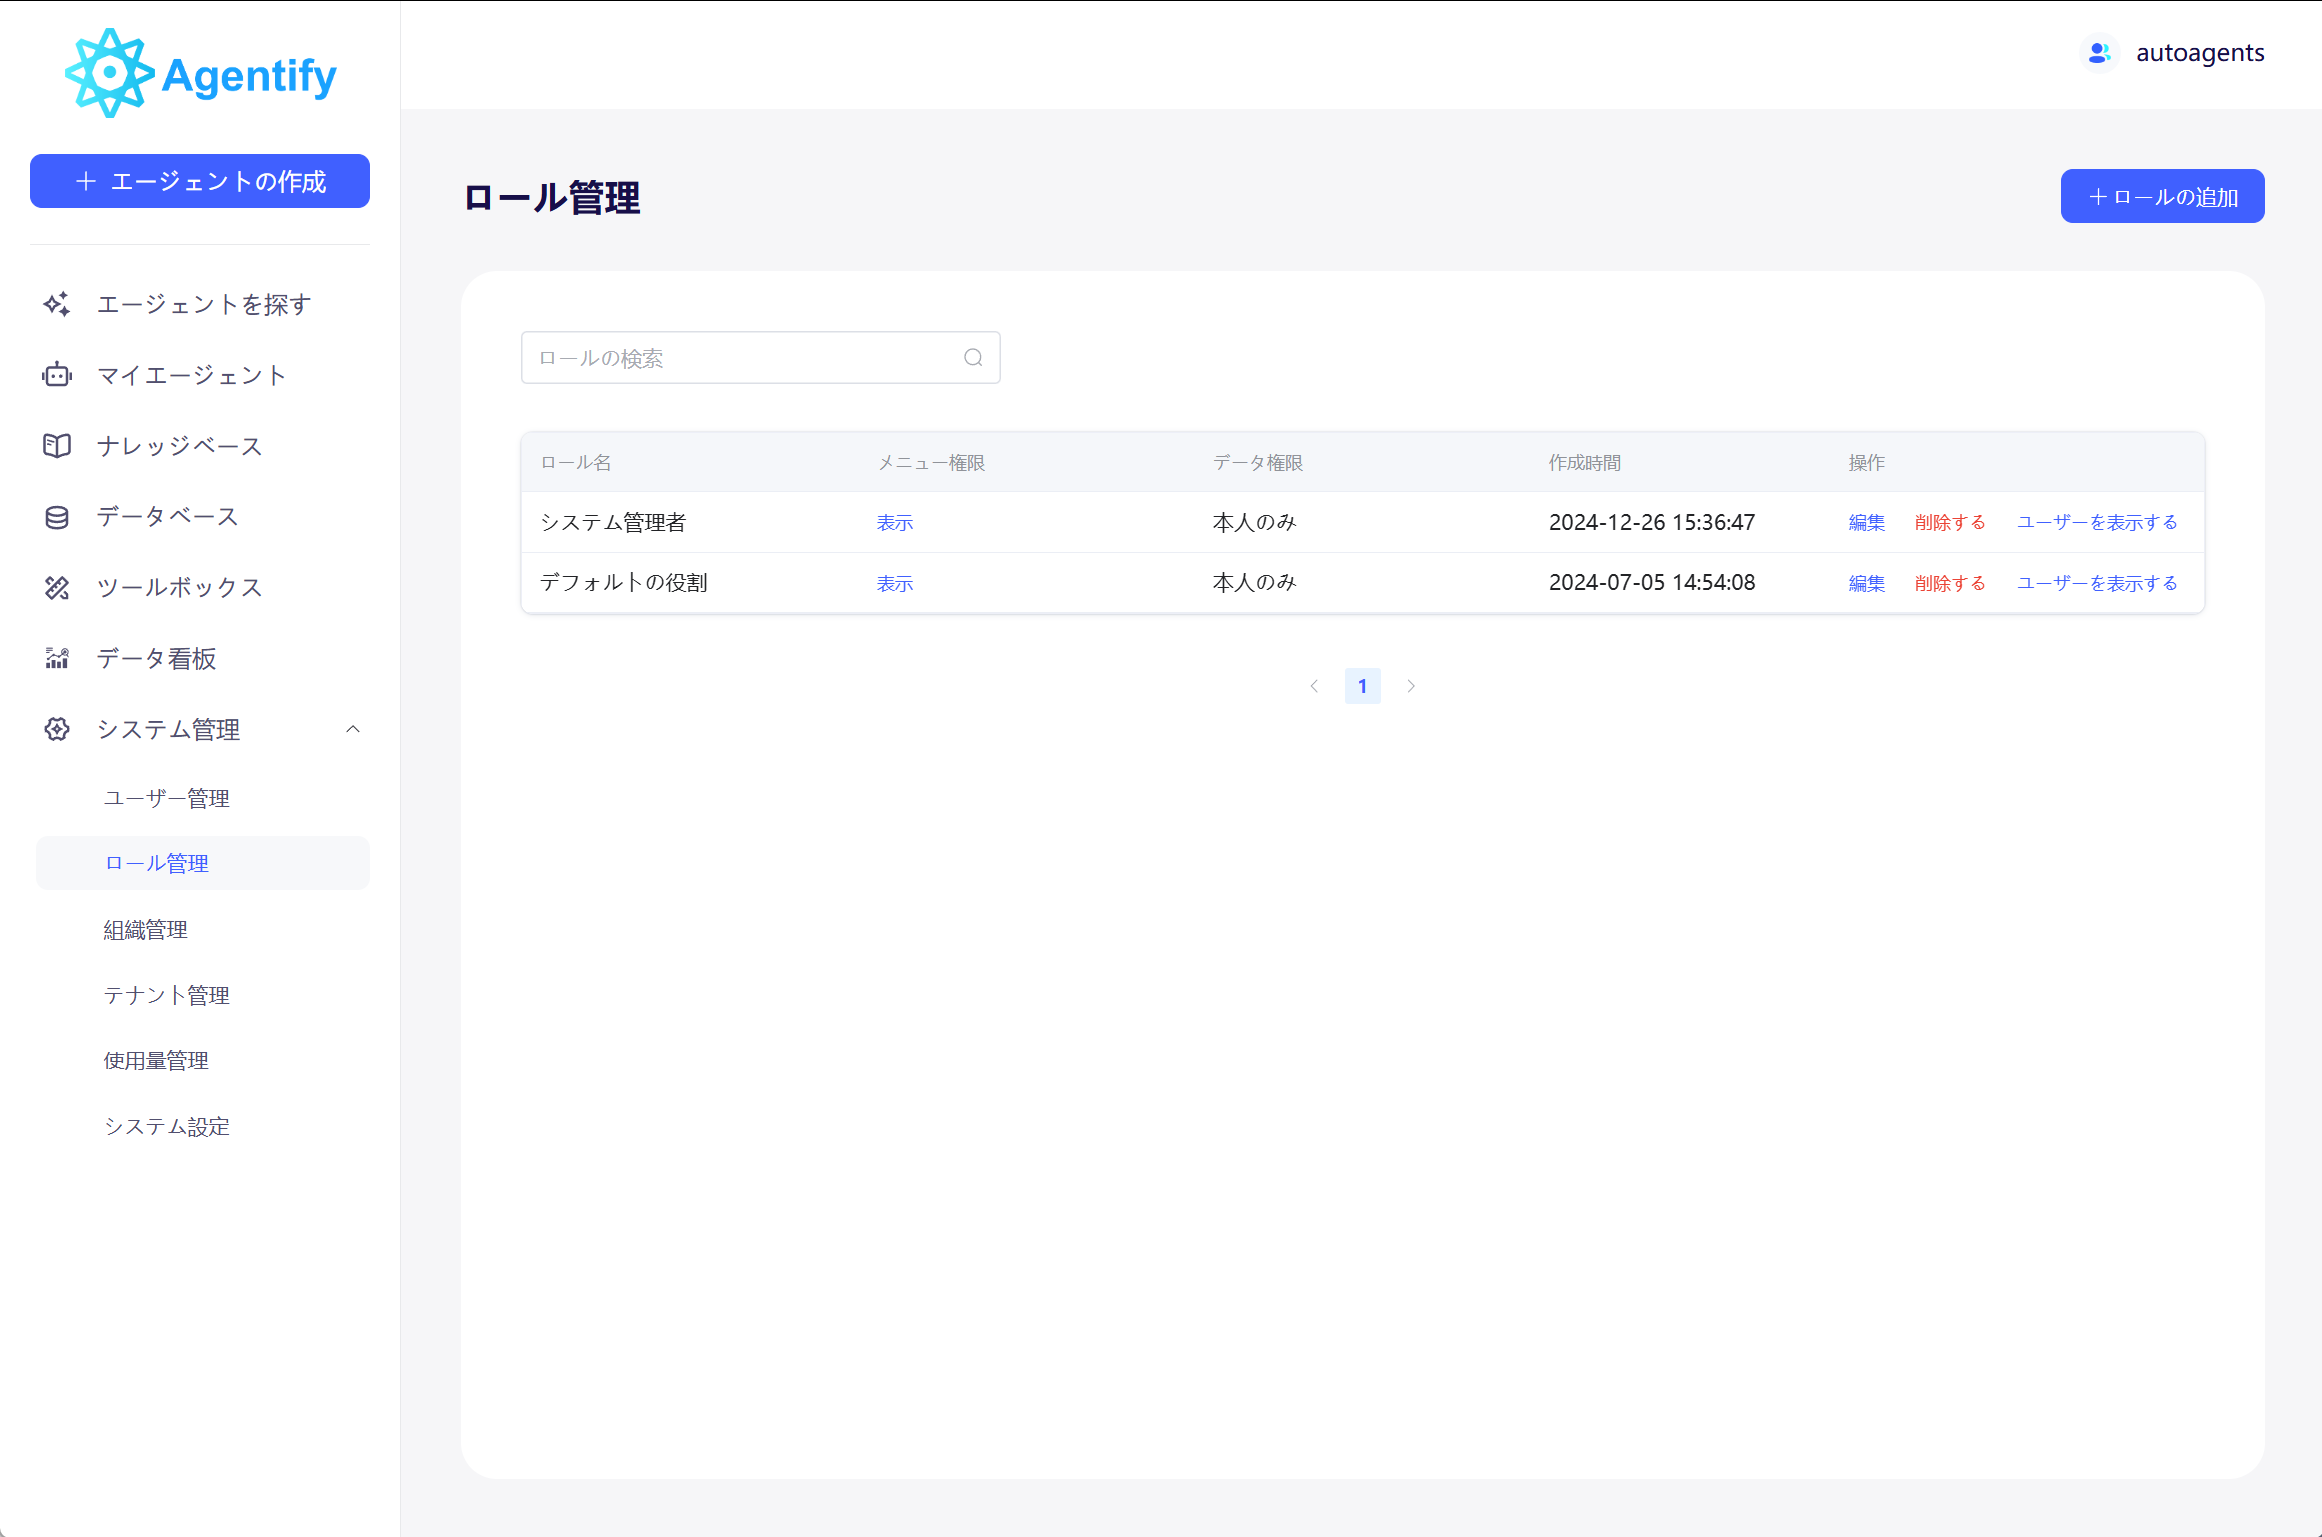
  <Step title="アカウント作成">
    ユーザーは「アカウント管理」から新規アカウントを作成し、ロールや組織を割り当てることで、アクセス権限を制御できます。
  </Step>
</Steps>

<img src="https://mintcdn.com/trendoinc/oM-eORwDtRF3hqLy/images/56.png?fit=max&auto=format&n=oM-eORwDtRF3hqLy&q=85&s=2b680493dd679d80ca20b01eae2e460a" width="2322" height="1537" data-path="images/56.png" />

<img src="https://mintcdn.com/trendoinc/oM-eORwDtRF3hqLy/images/57.png?fit=max&auto=format&n=oM-eORwDtRF3hqLy&q=85&s=2c8974946e3774696381cb8676930bc2" width="766" height="1459" data-path="images/57.png" />

## ロール管理

<CardGroup cols={2}>
  <Card title="スーパー管理者ロール" icon="user-shield">
    * システムは、新規アカウント作成時に「スーパー管理者」ロールを自動生成します。
    * このロールはすべての権限を有し、削除不可です。
  </Card>

  <Card title="メニュー権限" icon="list-check">
    * **機能**: ロールごとに、ページ左側のメニューで特定の機能を「閲覧・編集・無効化」できるかを制御します。
    * **設定例**: 閲覧権限、作成権限、編集権限、削除権限など。
  </Card>
</CardGroup>

### データ権限

ロールごとに、特定の組織データへのアクセス権限を管理します。

<CardGroup cols={2}>
  <Card title="すべて" icon="globe">
    すべての組織データにアクセス可能です。
  </Card>

  <Card title="本人のみ" icon="user">
    自分のデータのみアクセス可能です。
  </Card>

  <Card title="所属部門のみ" icon="users">
    自分の所属部門のデータにアクセス可能です。
  </Card>

  <Card title="所属部門 + 下位部門" icon="sitemap">
    自分の所属部門とその下位部門のデータにアクセス可能です。
  </Card>

  <Card title="カスタム" icon="sliders">
    組織構造に基づき、アクセス範囲を自由に設定可能です。
  </Card>
</CardGroup>

> **「所属部門」と「所属部門 + 下位部門」の違い**:
>
> * **例**: 「開発部」内に「バックエンドチーム」と「フロントエンドチーム」があり、バックエンドチームのメンバー「タロウ」がいる場合
> * **「所属部門のみ」**: フロントエンドチームのデータにはアクセスできますが、タロウのデータにはアクセスできません。
> * **「所属部門 + 下位部門」**: フロントエンドチームのデータに加え、タロウのデータにもアクセス可能です。

### エージェント & ツールのアクセス

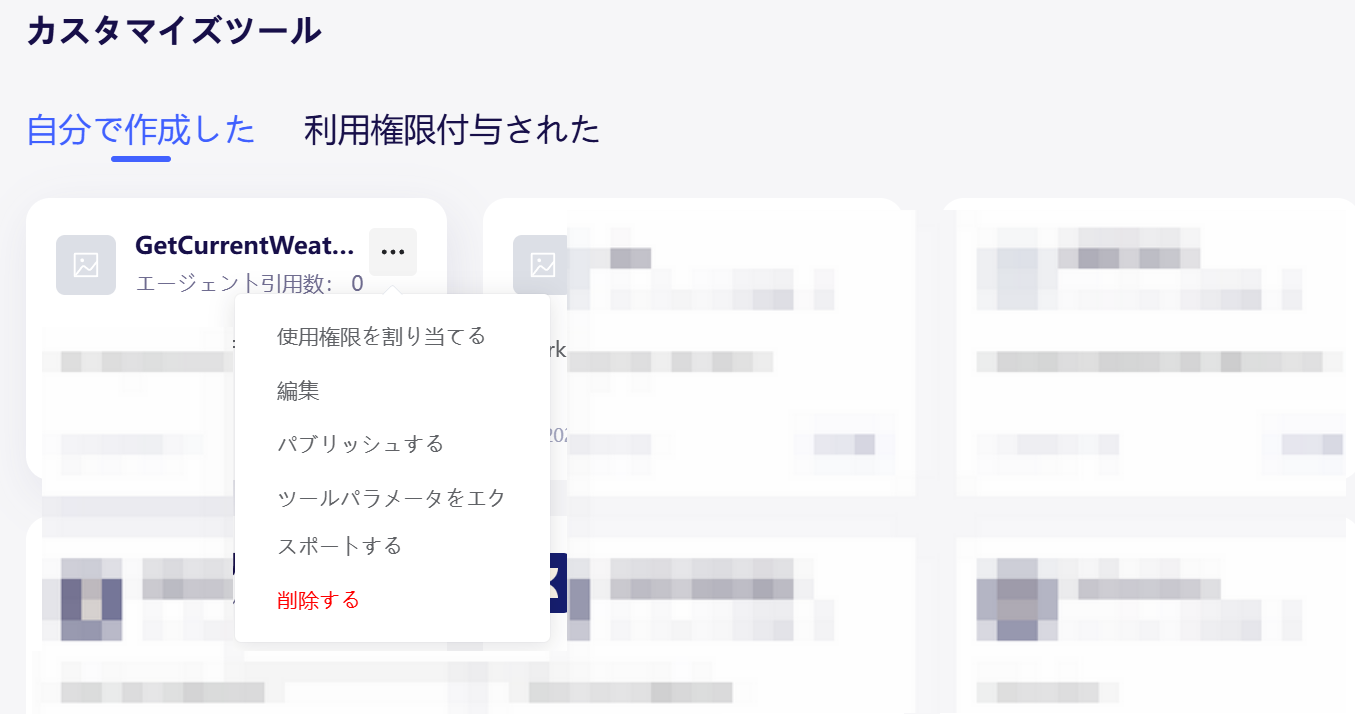
ユーザーに「本人以外のデータアクセス権限」が付与されると、システムはエージェント・ナレッジベース・ツールを以下の2つのタブに分類します：

<CardGroup cols={2}>
  <Card title="マイエージェント" icon="folder-user">
    個人データを表示します。
  </Card>

  <Card title="他者のエージェント" icon="folder-open">
    他のユーザーのデータを表示します。
  </Card>
</CardGroup>

<img src="https://mintcdn.com/trendoinc/oM-eORwDtRF3hqLy/images/58.png?fit=max&auto=format&n=oM-eORwDtRF3hqLy&q=85&s=ad5913b16b3ca1ceee30efad51218ecc" width="1355" height="714" data-path="images/58.png" />

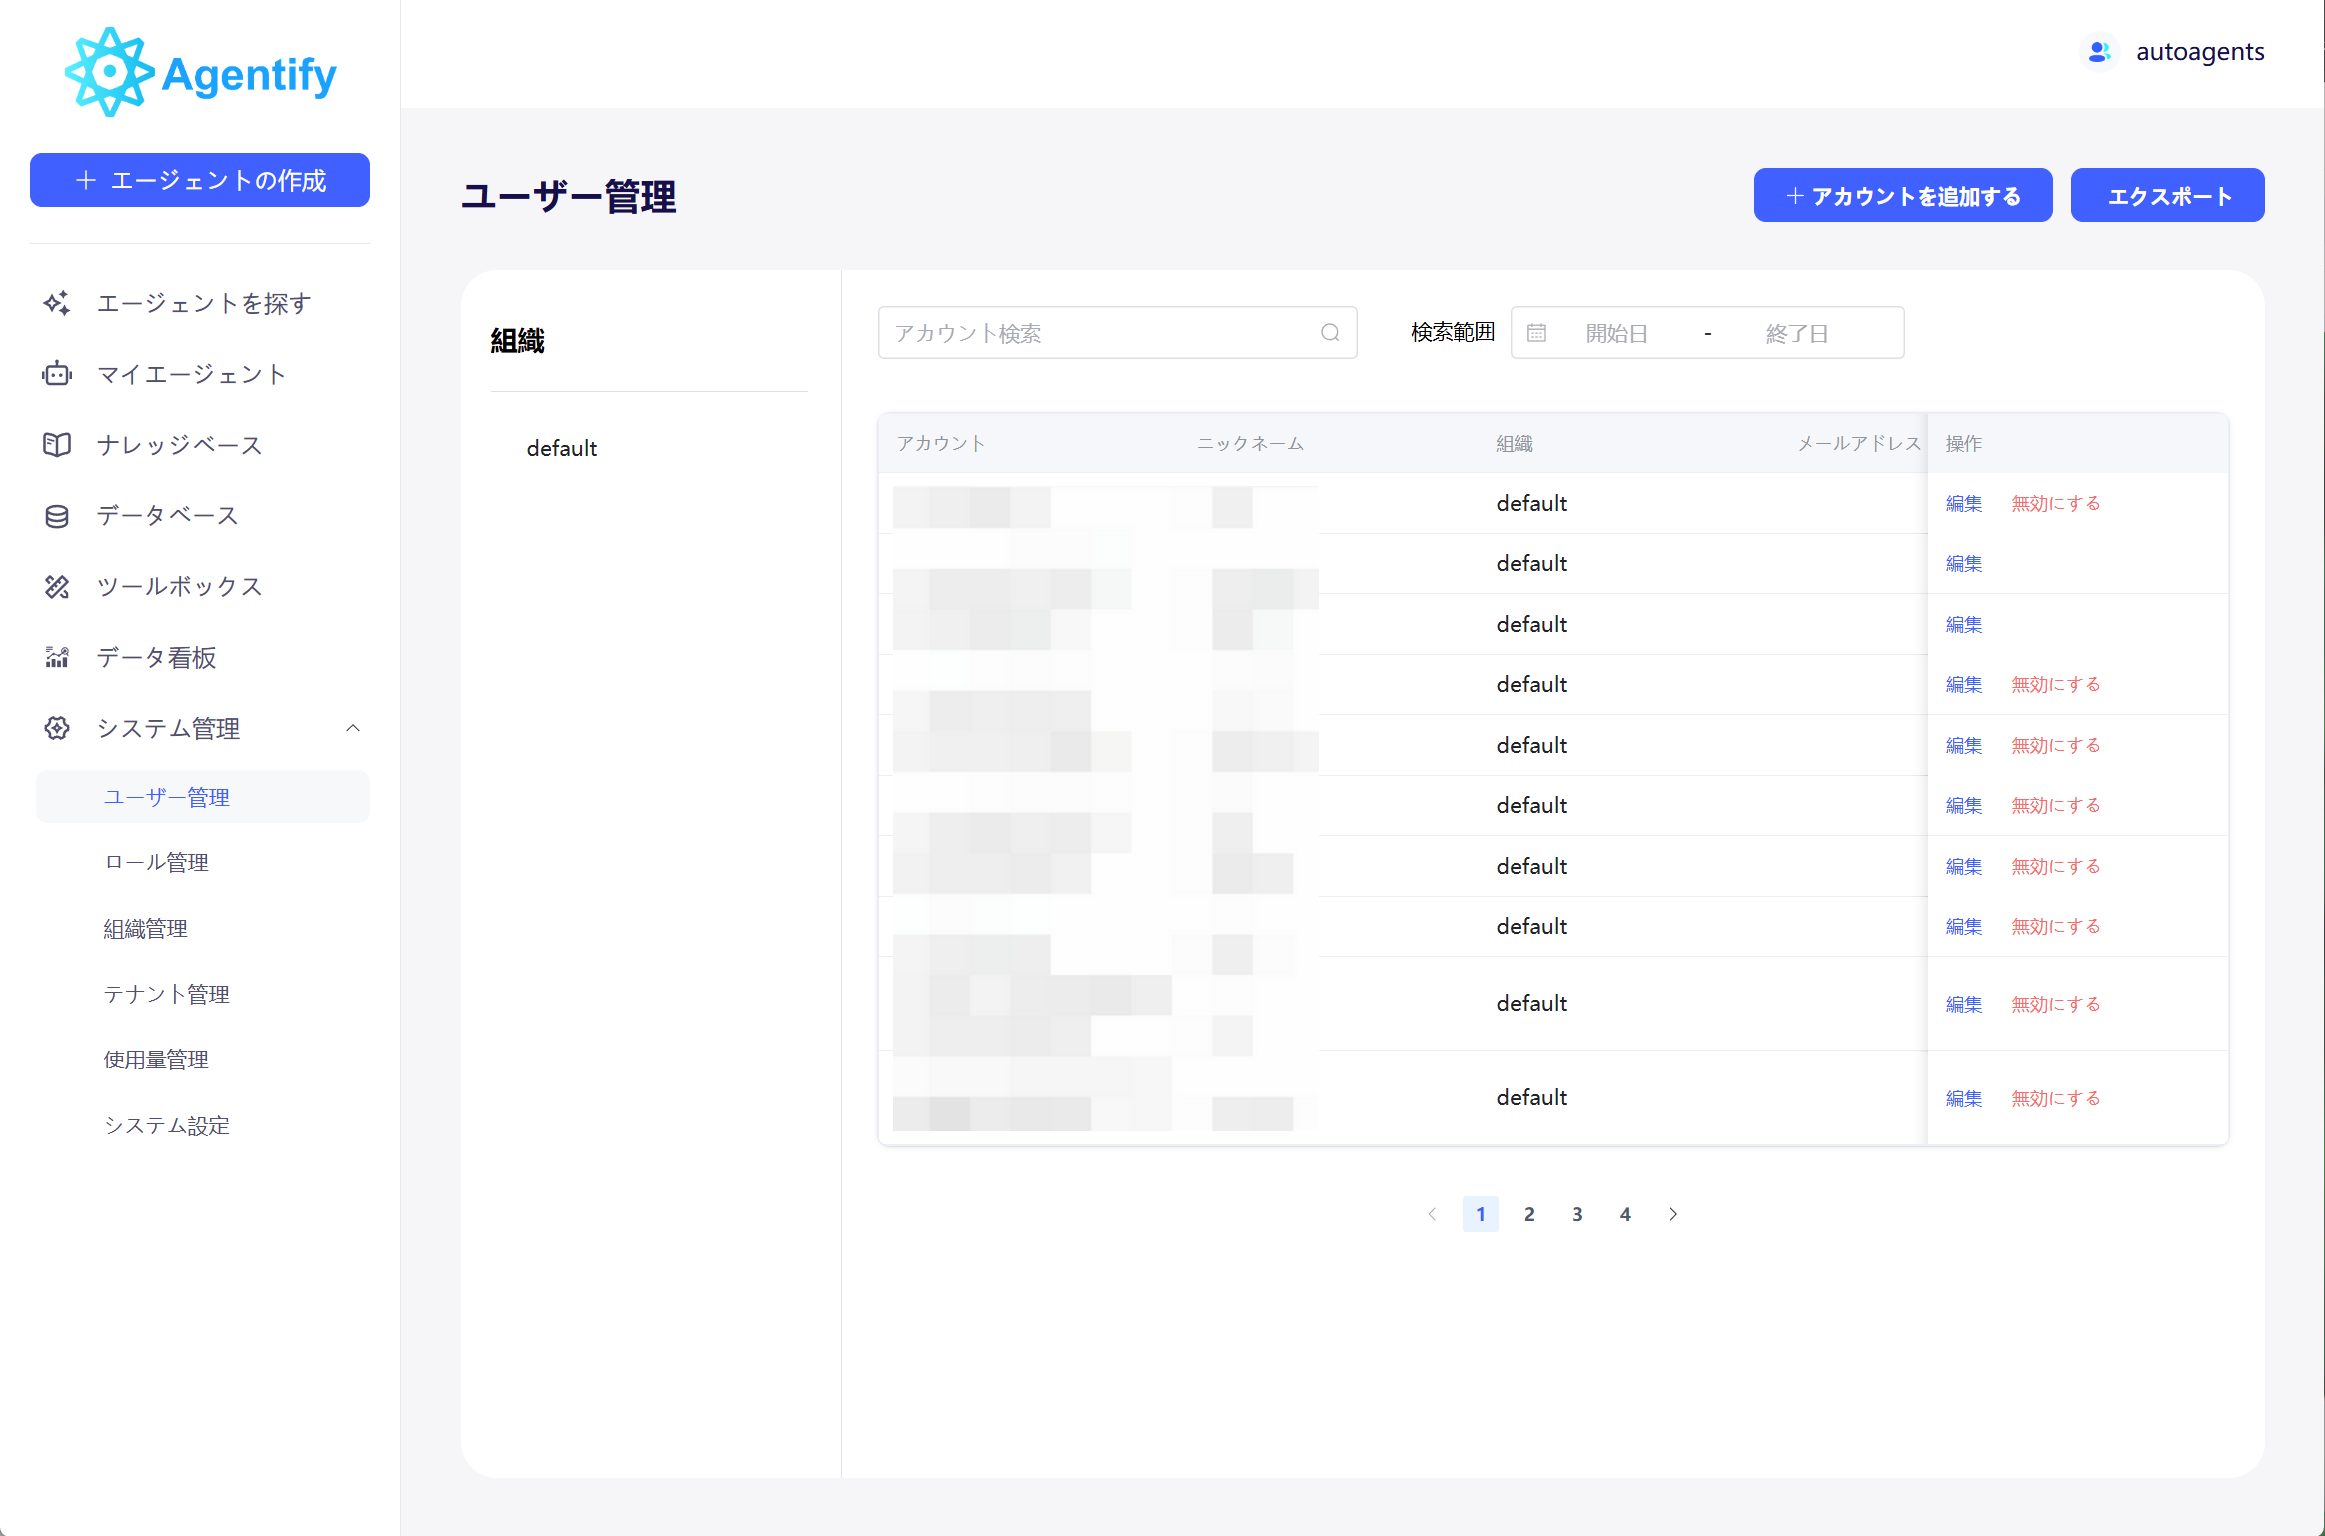
## ユーザー管理

<CardGroup cols={1}>
  <Card title="ユーザー & アカウント管理" icon="users-gear">
    * ユーザー管理およびアカウント管理機能では、プラットフォームの各ユーザーにアカウントを割り当てます。
    * すべてのアカウントは、必ず1つの組織に所属し、最低1つのロールを割り当てる必要があります。
  </Card>
</CardGroup>

<img src="https://mintcdn.com/trendoinc/oM-eORwDtRF3hqLy/images/59.png?fit=max&auto=format&n=oM-eORwDtRF3hqLy&q=85&s=94023179509e2171d5f2c31dd85fb7d8" width="2325" height="1536" data-path="images/59.png" />

<img src="https://mintcdn.com/trendoinc/oM-eORwDtRF3hqLy/images/60.png?fit=max&auto=format&n=oM-eORwDtRF3hqLy&q=85&s=b497fb191d4985a57f15bfae7db161c7" width="766" height="1459" data-path="images/60.png" />

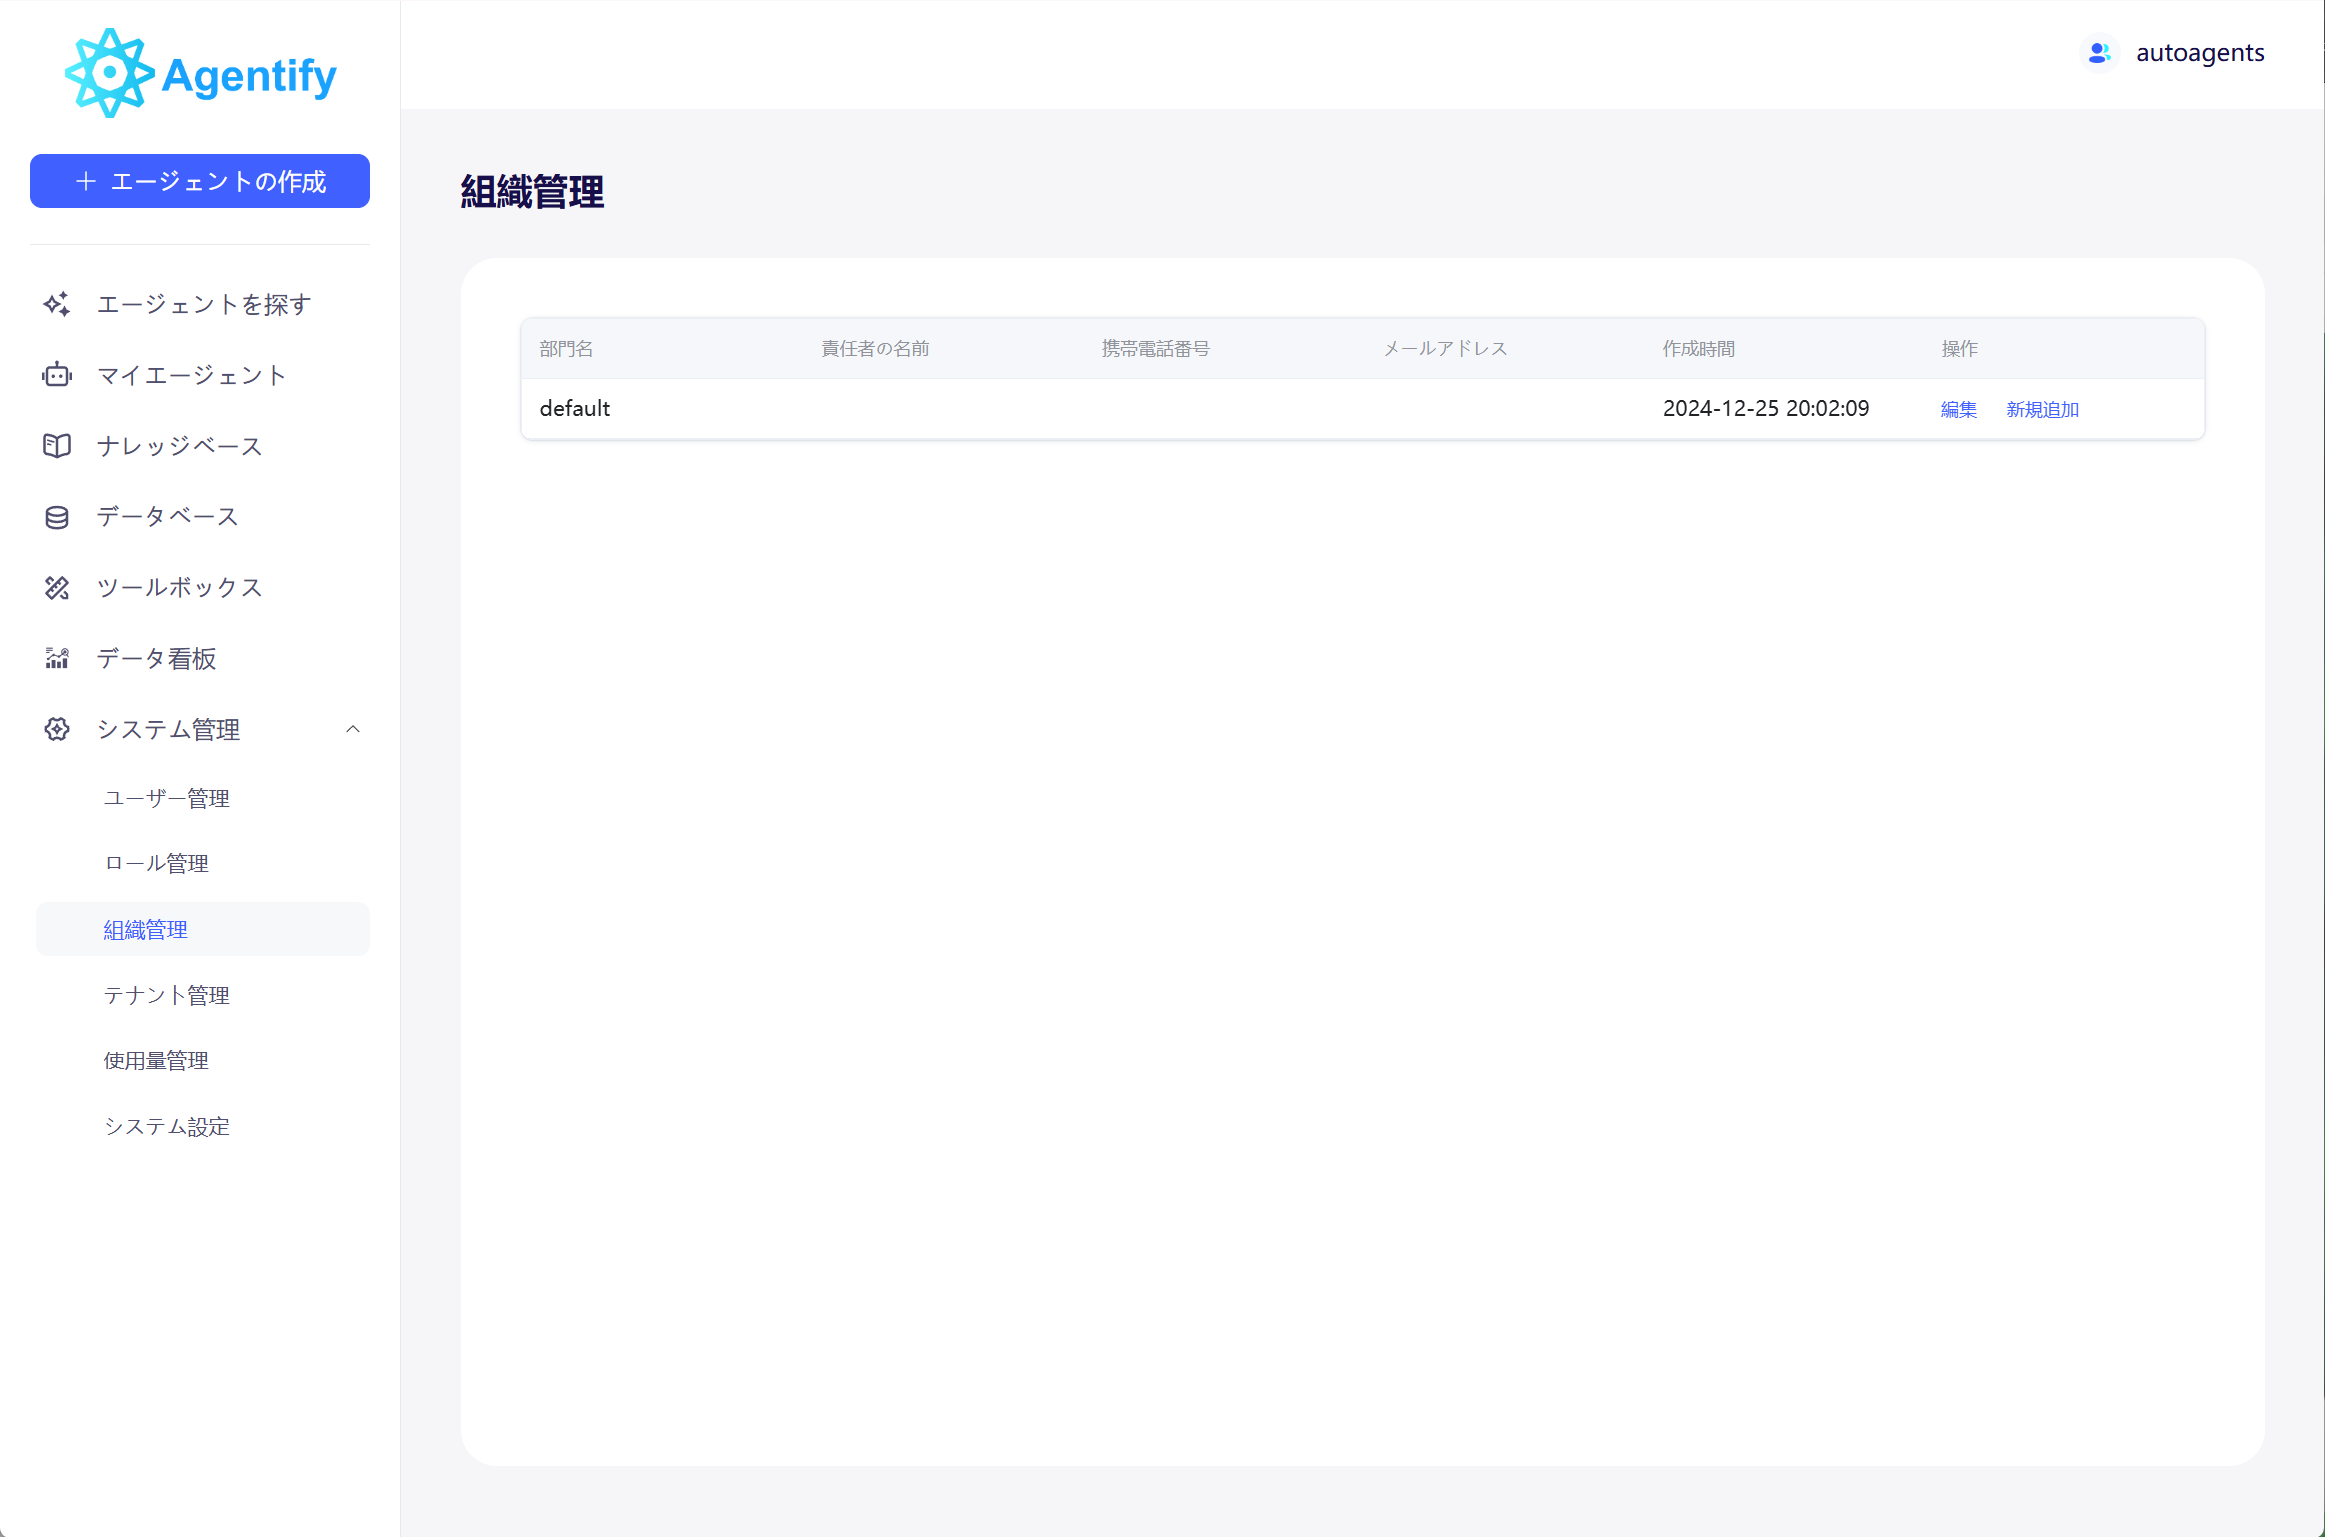
## 組織管理

<CardGroup cols={1}>
  <Card title="組織構造とアカウントの関連付け" icon="network-wired">
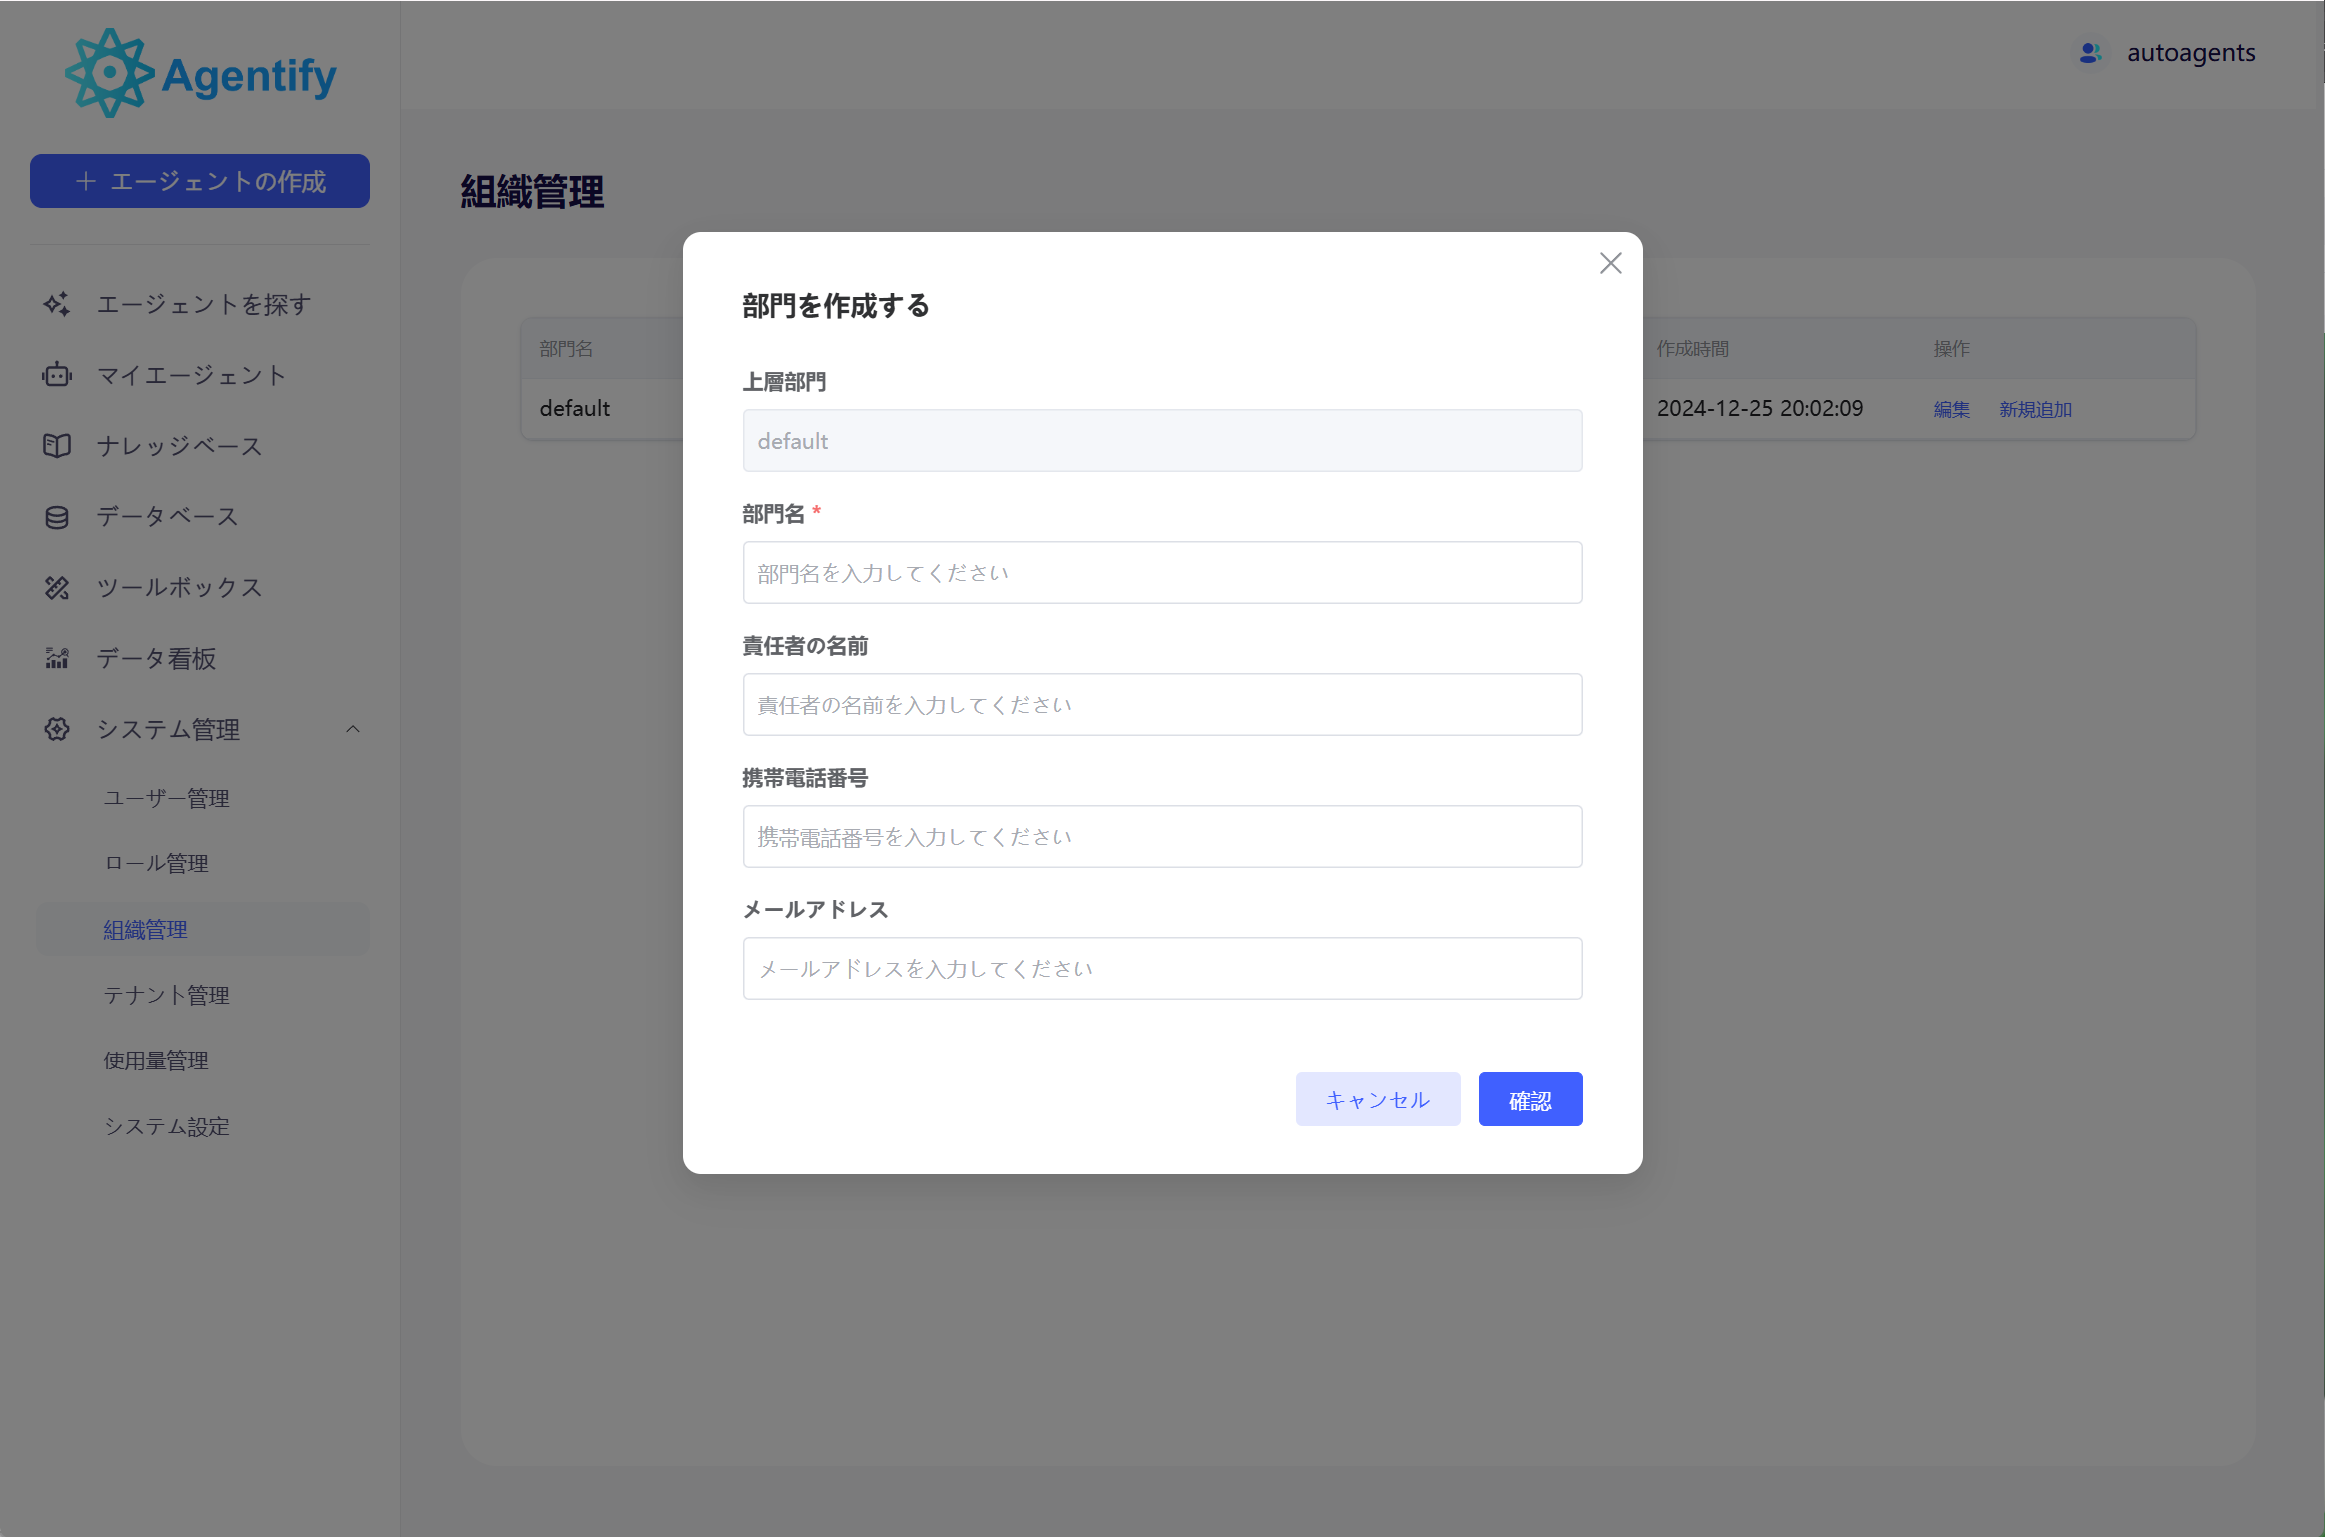
    * 1つの組織には複数のアカウントを含めることが可能です。
    * 組織およびその階層構造を定義することで、アカウントの機能権限やデータアクセスを管理可能です。
  </Card>

  <Card title="推奨される管理方法" icon="thumbs-up">
    同じ業務部門で、同一のデータ・機能権限を持つアカウントは、同じ組織に統合することを推奨します（管理プロセスが簡素化され、運用効率が向上します）。
  </Card>
</CardGroup>

<img src="https://mintcdn.com/trendoinc/oM-eORwDtRF3hqLy/images/61.png?fit=max&auto=format&n=oM-eORwDtRF3hqLy&q=85&s=64b68e6549eaad46336f768e2cad5297" width="2325" height="1537" data-path="images/61.png" />

<img src="https://mintcdn.com/trendoinc/oM-eORwDtRF3hqLy/images/62.png?fit=max&auto=format&n=oM-eORwDtRF3hqLy&q=85&s=ff2d6de8797451f9faa0f71d2e211682" width="2325" height="1537" data-path="images/62.png" />